


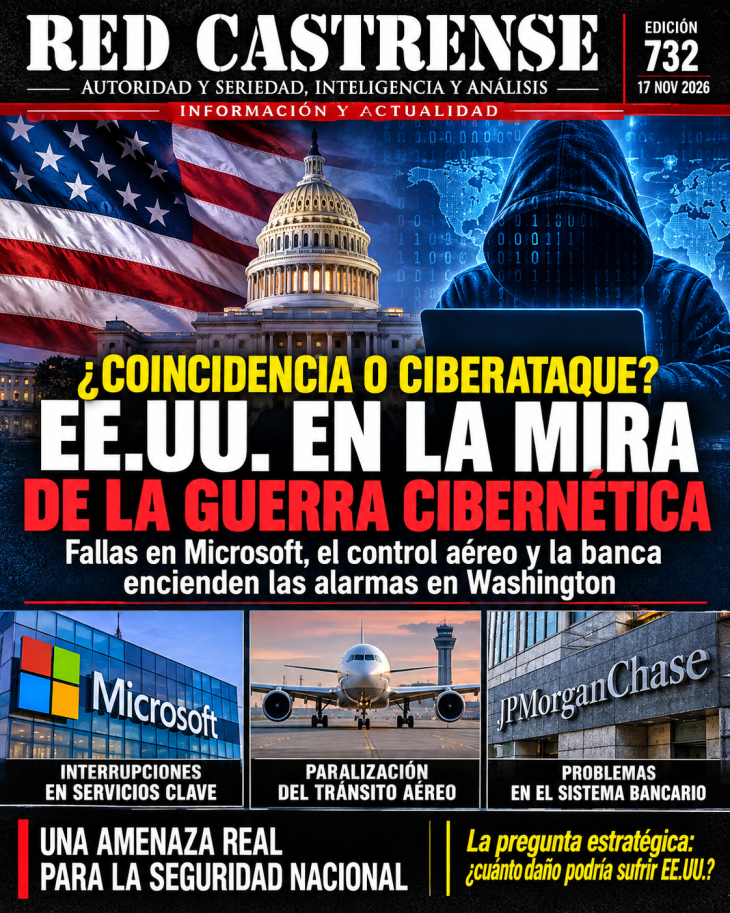
La sucesión de fallas tecnológicas que afectó a Estados Unidos durante los últimos días abrió un interrogante de importancia estratégica: ¿se trata de una coincidencia de problemas técnicos o el país está enfrentando una amenaza cibernética de mayor dimensión?
Entre el 12 y el 16 de noviembre de 2026 se registraron interrupciones en servicios informáticos de Microsoft, problemas en los sistemas de comunicaciones del control aéreo y dificultades para operar con servicios bancarios. La proximidad temporal de estos acontecimientos alimentó especulaciones sobre la posibilidad de un ciberataque coordinado contra infraestructuras esenciales.
Sin embargo, hasta el momento, las explicaciones oficiales apuntan a problemas técnicos independientes.
El primero de los acontecimientos se produjo el 12 de noviembre, cuando diferentes servicios de Microsoft 365, Outlook y Teams experimentaron interrupciones que afectaron a usuarios de numerosos países.
La compañía atribuyó el episodio a inconvenientes internos relacionados con su infraestructura de red y capacidad de procesamiento. También sostuvo que no había encontrado indicios de actividad cibernética maliciosa.
Un día después, el sistema de aviación estadounidense atravesó una situación particularmente delicada. La Administración Federal de Aviación (FAA) dispuso una paralización nacional de las salidas de vuelos luego de detectar inestabilidad en sus sistemas de comunicaciones.
El problema alcanzó a 17 de los 22 centros de control de rutas aéreas del país. Según la explicación oficial, equipos tecnológicos antiguos experimentaron dificultades ante un volumen elevado de intentos de conexión.
Finalmente, el 16 de noviembre se registraron dificultades en servicios bancarios, con particular incidencia en JPMorgan Chase y demoras en operaciones vinculadas con otras entidades y plataformas de pagos.
Associated Press informó que el origen señalado por la entidad fue un error de software en un sistema de hardware interno.
El secretario de Seguridad Nacional, Markwayne Mullin, rechazó que los episodios de Microsoft y la aviación estuvieran relacionados y aseguró que, de acuerdo con la información disponible, no existían indicios de un ciberataque.
Las autoridades también descartaron una conexión demostrada entre los problemas bancarios y las interrupciones anteriores.
No obstante, las explicaciones oficiales no reemplazan la necesidad de conocer los informes técnicos completos de cada incidente.
La sucesión de episodios constituye una señal de alerta sobre la dependencia estadounidense de sistemas tecnológicos cuya interrupción puede afectar actividades económicas, comunicaciones y servicios esenciales.
El hecho de que las últimas interrupciones no hayan sido atribuidas a hackers no significa que Estados Unidos no esté enfrentando operaciones cibernéticas.
Durante julio de 2026, el FBI y la Agencia de Protección Ambiental advirtieron sobre ataques contra sistemas de control de instalaciones de agua y saneamiento en diferentes estados.
Las autoridades informaron sobre incidentes que provocaron pérdidas de presión e inundaciones en algunas instalaciones.
También se documentaron operaciones contra controladores industriales de infraestructuras estadounidenses atribuidas por organismos oficiales a actores vinculados con Irán.
En agosto, la Agencia de Seguridad de Infraestructura y Ciberseguridad (CISA) informó que había observado ataques contra más de 100 sistemas de agua y saneamiento expuestos a Internet.
Estos antecedentes demuestran que las amenazas contra los servicios esenciales estadounidenses son reales y que los ataques pueden dirigirse contra instalaciones físicas mediante herramientas digitales.
La competencia cibernética entre las grandes potencias constituye una dimensión creciente de la seguridad internacional.
China aparece asociada a operaciones de espionaje y penetración de redes estratégicas. Rusia mantiene capacidades de inteligencia y operaciones digitales que pueden formar parte de escenarios de confrontación híbrida. Irán ha demostrado capacidad e interés en operaciones asimétricas contra objetivos estadounidenses, mientras que Corea del Norte utiliza recursos informáticos para operaciones financieras y de inteligencia.
Sin embargo, no existe evidencia pública que permita atribuir los recientes problemas de Microsoft, la FAA y los bancos a alguno de estos países.
La atribución de una operación cibernética requiere análisis forense, identificación de infraestructura utilizada, rastreo de comunicaciones y evaluación de las técnicas empleadas.
Desde el punto de vista militar, el problema adquiere otra dimensión.
Las fuerzas armadas modernas dependen de redes de comunicaciones, sistemas de mando y control, navegación satelital, logística digital, inteligencia y plataformas de intercambio de información.
Una operación informática contra estos componentes podría afectar la coordinación de fuerzas, retrasar movimientos logísticos, comprometer información sensible o degradar sistemas de apoyo a las operaciones.
En un escenario de conflicto internacional, los ataques digitales podrían desarrollarse simultáneamente con operaciones convencionales, campañas de desinformación y acciones de presión económica.
Por esa razón, la protección de las infraestructuras civiles también constituye una cuestión de defensa nacional.
Los acontecimientos de noviembre no permiten afirmar que Estados Unidos esté siendo víctima de una ofensiva cibernética nacional coordinada. Las explicaciones disponibles apuntan a fallas técnicas diferentes y las autoridades no han encontrado pruebas públicas que establezcan una conexión entre ellas.
Pero el episodio deja una cuestión de fondo: la vulnerabilidad de las infraestructuras tecnológicas puede convertirse en un problema de seguridad nacional incluso cuando no existe un adversario detrás de cada interrupción.
La guerra cibernética no necesita destruir físicamente una instalación para producir efectos estratégicos. Puede afectar su funcionamiento, interrumpir servicios, generar incertidumbre y obligar a un Estado a destinar recursos extraordinarios para recuperar sus capacidades.
Para Washington, el desafío no consiste solamente en identificar quién podría atacar sus sistemas, sino también en garantizar que sus infraestructuras puedan resistir, operar y recuperarse ante una agresión digital.
La pregunta no es únicamente si Estados Unidos está siendo atacado. La pregunta estratégica es cuánto daño podría sufrir si una operación cibernética coordinada lograra comprometer simultáneamente varios de sus sistemas esenciales.
FAA – Informe oficial sobre la interrupción nacional del tráfico aéreo (15 de noviembre de 2026).
Associated Press – Problemas bancarios y falla técnica de JPMorgan Chase (17 de noviembre de 2026).
The Washington Post – Interrupciones de Microsoft y aviación estadounidense.
FBI – Advertencia sobre ataques a instalaciones de agua y saneamiento.
CISA y agencias federales – Alerta sobre ataques a infraestructura industrial vinculados con Irán.
Reuters – Amenazas contra sistemas de refrigeración industrial


